
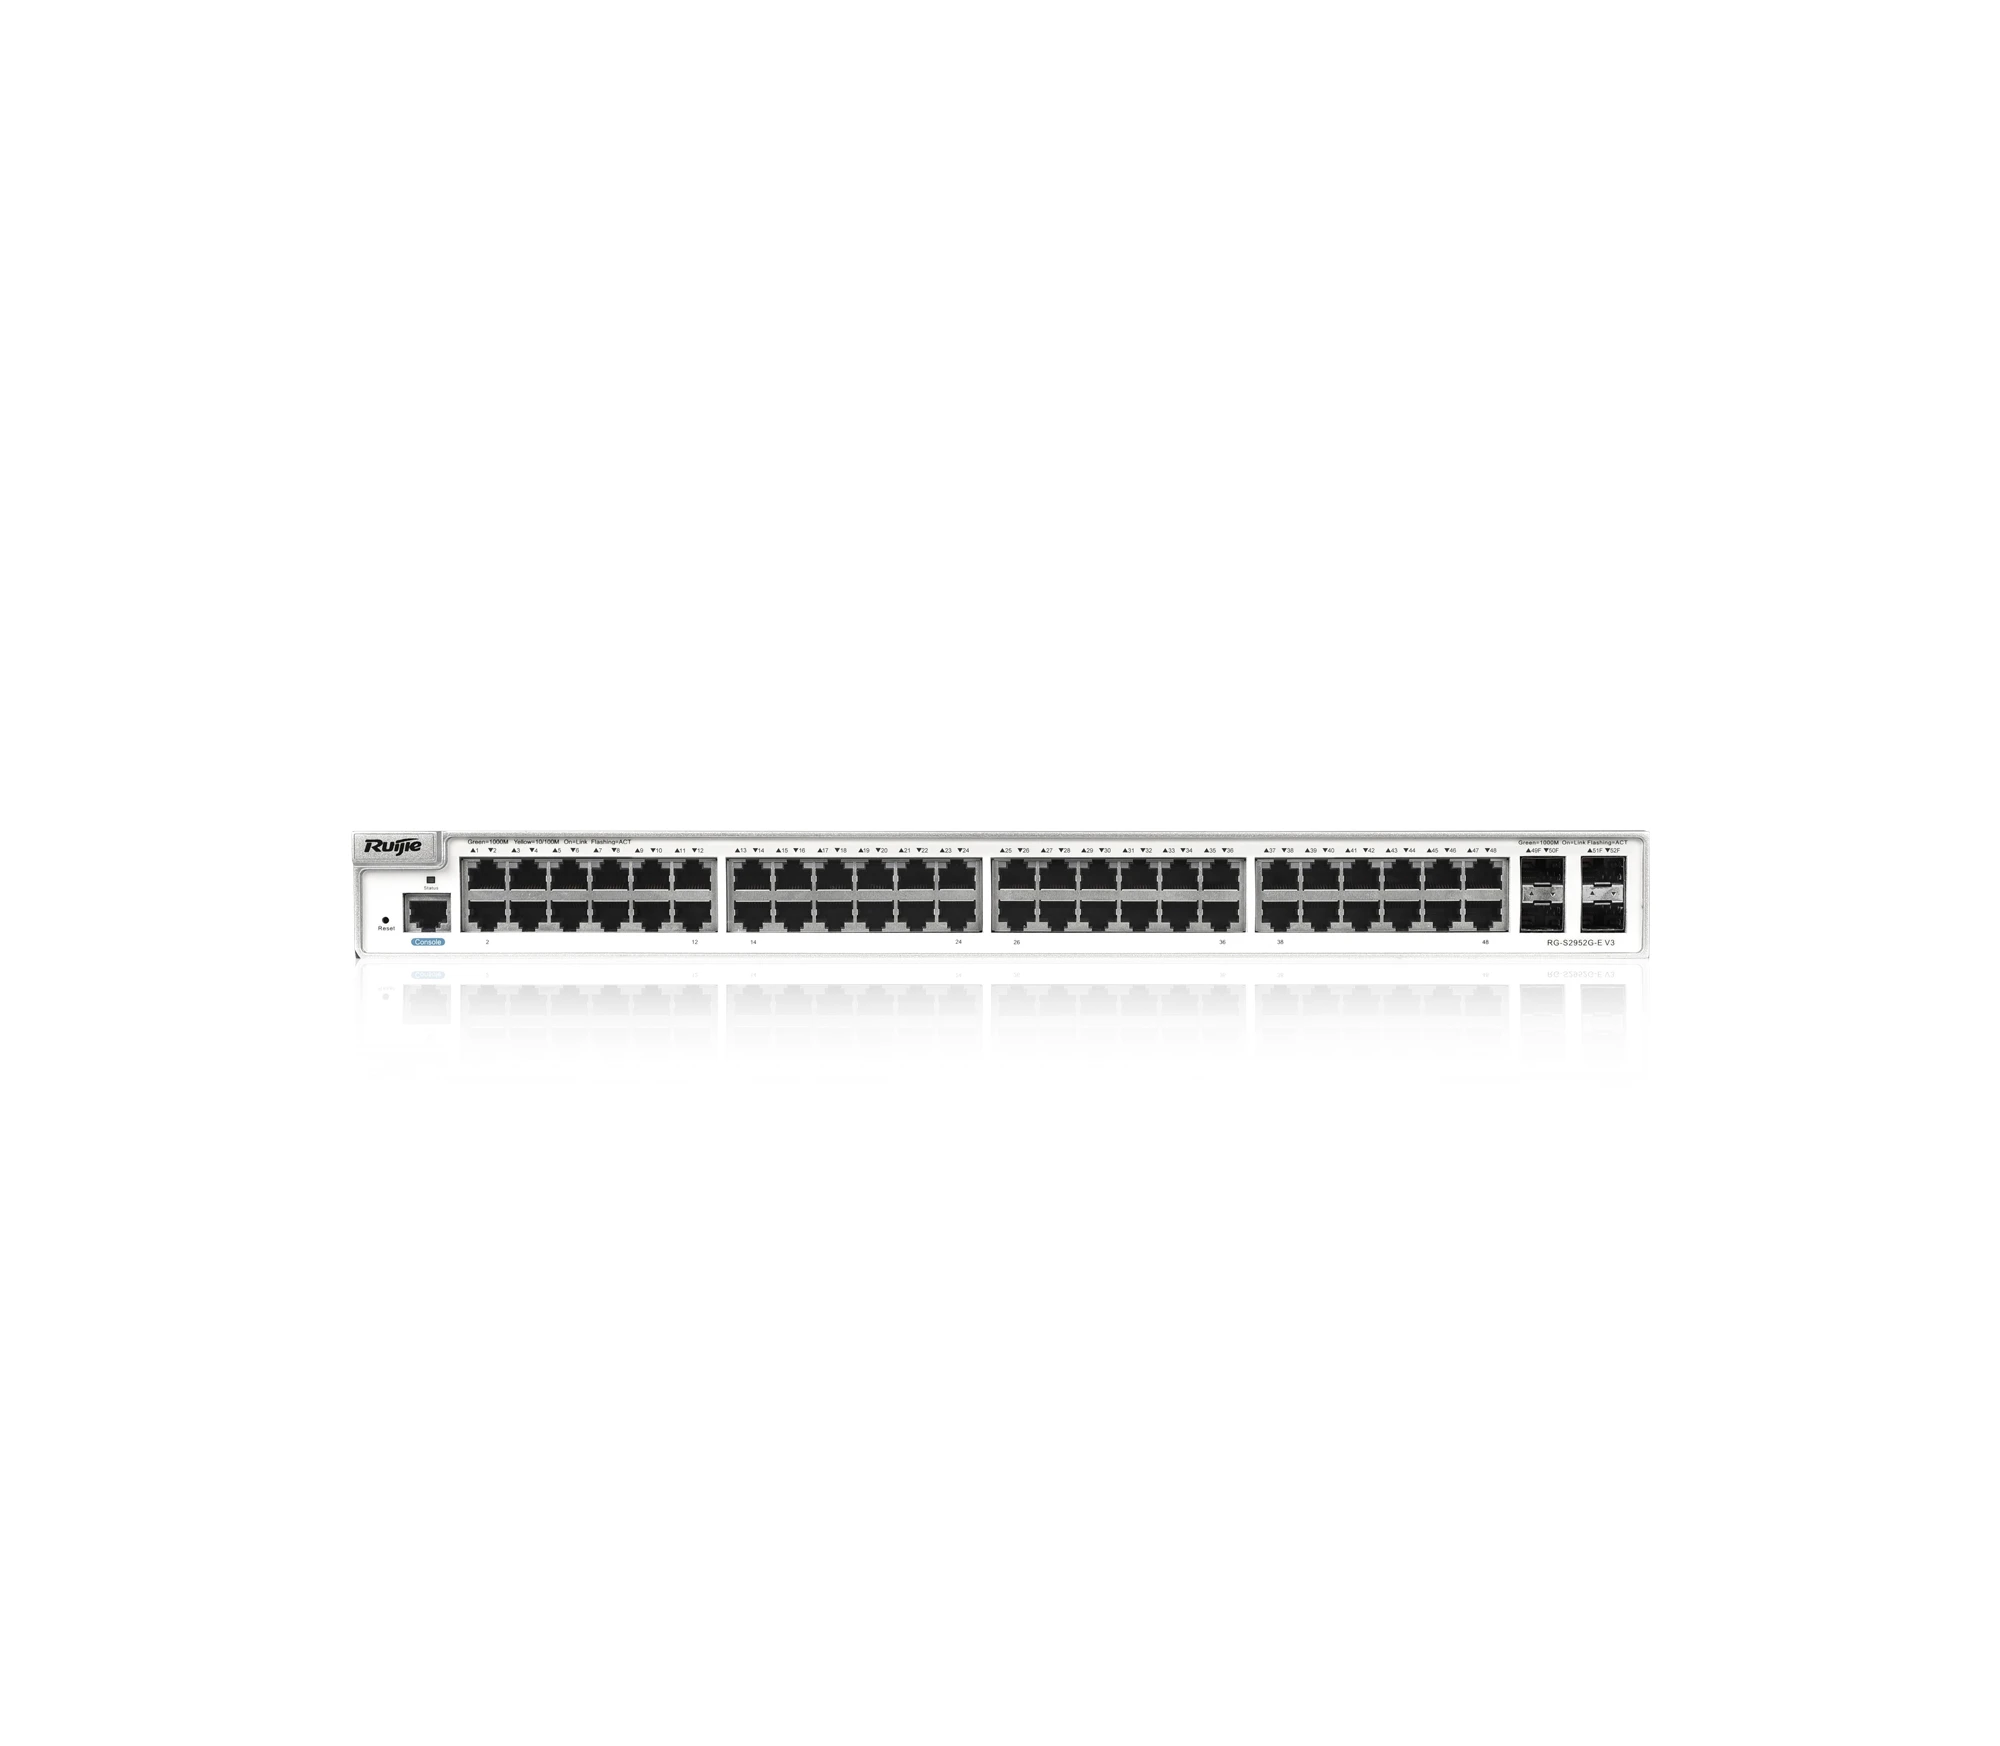


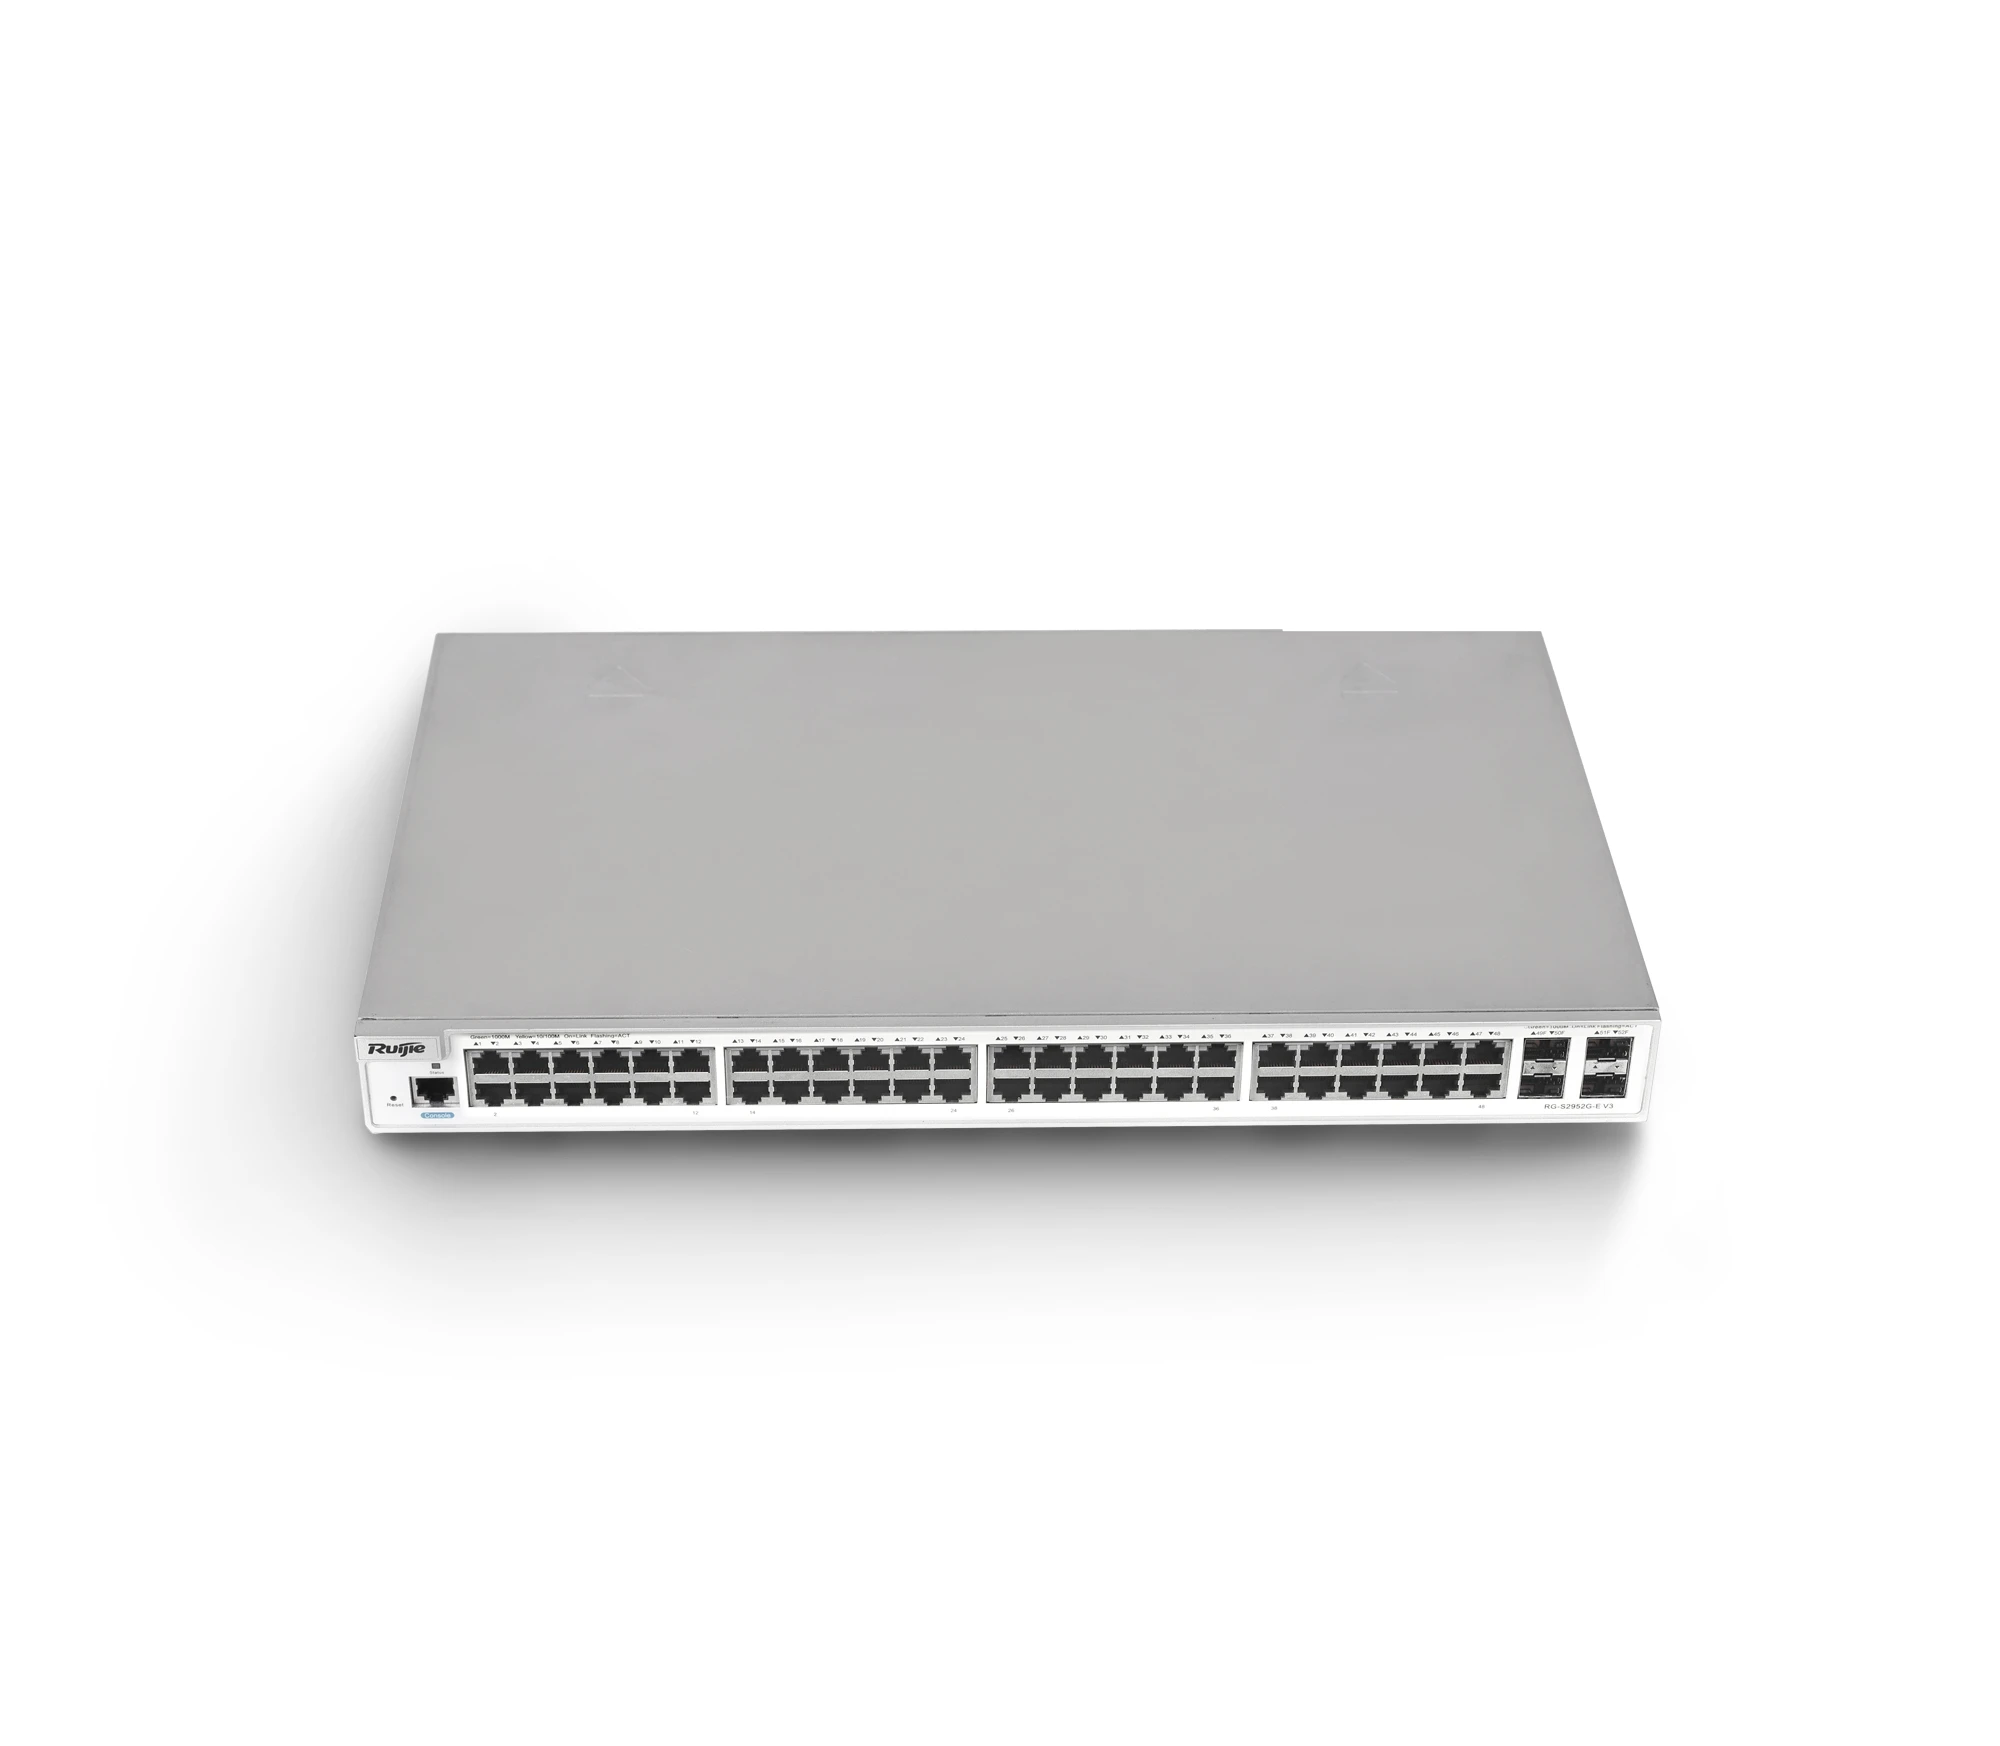


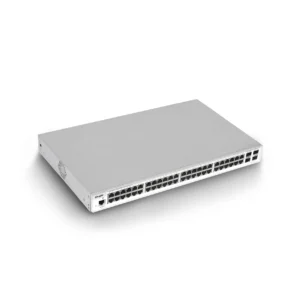


Truy cập gigabit đầy đủ vào mạng LAN trong các doanh nghiệp và tổ chức lớn, chẳng hạn như tòa nhà chính phủ, trường đại học, doanh nghiệp lớn, v.v.
48-Port 10/100/1000BASE-T and 4 GE SFP Ports (Non-Combo), AC
Chính sách bảo mật toàn diện
Dòng sản phẩm RG-S2900G-E V3 có khả năng ngăn ngừa và kiểm soát hiệu quả sự lây lan của vi-rút và các cuộc tấn công của tin tặc bằng nhiều cơ chế tích hợp như chống tấn công DoS, quét IP của tin tặc, kiểm tra các gói ARP bất hợp pháp và nhiều chính sách ACL phần cứng.
•Cơ chế bảo vệ CPU hàng đầu trong ngành: Chính sách bảo vệ CPU (CPP) cung cấp các chính sách bảo vệ CPU của một bộ chuyển mạch. Trong môi trường mạng, nhiều gói tin tấn công lan truyền, có thể gây ra tình trạng sử dụng CPU cao của các bộ chuyển mạch, ảnh hưởng đến việc chạy giao thức và thậm chí gây khó khăn trong việc quản lý bộ chuyển mạch. Để đạt được mục đích này, CPU của bộ chuyển mạch phải được bảo vệ, tức là phải thực hiện kiểm soát lưu lượng và xử lý dựa trên mức độ ưu tiên cho nhiều gói tin đến khác nhau để đảm bảo khả năng xử lý của CPU bộ chuyển mạch.
oCPP có thể ngăn chặn hiệu quả các cuộc tấn công độc hại trong mạng và cung cấp môi trường sạch cho các gói giao thức hợp pháp.
oCPP được bật theo mặc định. Nó cung cấp khả năng bảo vệ trong toàn bộ quá trình hoạt động của công tắc.
•Liên kết IP/MAC: Triển khai liên kết linh hoạt giữa một cổng hoặc hệ thống với địa chỉ IP và địa chỉ MAC của người dùng, hạn chế nghiêm ngặt quyền truy cập của người dùng trên một cổng hoặc trong toàn bộ hệ thống.
•DHCP snooping: Chỉ cho phép phản hồi DHCP từ các cổng đáng tin cậy; dựa trên việc lắng nghe DHCP và bằng cách giám sát ARP động và kiểm tra địa chỉ IP của người dùng, trực tiếp loại bỏ các gói tin bất hợp pháp không nhất quán với các mục liên kết để ngăn chặn hiệu quả gian lận ARP và gian lận địa chỉ IP nguồn.
•Secure Shell và SNMPv3: Secure Shell (SSH) và Simple Network Management Protocol v3 (SNMPv3) giao thức mạng mã hóa đảm bảo tính bảo mật của thông tin quản lý. Cung cấp các dịch vụ như liên kết đa phần tử, bảo mật cổng, ACL theo thời gian và giới hạn tốc độ băng thông để chặn người dùng trái phép.
•NFPP:Chính sách bảo vệ nền tảng mạng (NFPP) cung cấp các biện pháp bảo vệ cho các thiết bị chuyển mạch. Các cuộc tấn công độc hại luôn được tìm thấy trong môi trường mạng. Các cuộc tấn công này gây ra gánh nặng lớn cho các thiết bị chuyển mạch, dẫn đến việc sử dụng CPU cao và các sự cố vận hành. Các cuộc tấn công này như sau:
oCác cuộc tấn công Từ chối dịch vụ (DoS) có thể sử dụng nhiều bộ nhớ, mục nhập hoặc các tài nguyên khác của bộ chuyển mạch, điều này sẽ khiến dịch vụ hệ thống bị chấm dứt.
oLưu lượng tấn công lớn được chuyển hướng đến CPU, chiếm toàn bộ băng thông của CPU. Trong trường hợp này, lưu lượng giao thức và lưu lượng quản lý thông thường không thể được CPU xử lý, gây ra hiện tượng giao thức bị chập chờn hoặc lỗi quản lý. Việc chuyển tiếp trong mặt phẳng dữ liệu cũng sẽ bị ảnh hưởng và toàn bộ mạng sẽ trở nên bất thường.
NFPP có thể bảo vệ hệ thống hiệu quả khỏi các cuộc tấn công này. Đối mặt với các cuộc tấn công, NFPP duy trì hoạt động bình thường của nhiều dịch vụ hệ thống khác nhau với tải CPU thấp, do đó đảm bảo tính ổn định của toàn bộ mạng.
Đơn vị chuyển mạch ảo (VSU)
Công nghệ Virtual Switch Unit, hay viết tắt là VSU, cho phép kết nối nhiều thiết bị vật lý bằng cách ảo hóa chúng thành một thiết bị logic. Thiết bị logic sử dụng một địa chỉ IP duy nhất, quy trình Telnet, giao diện dòng lệnh (CLI) và cho phép tự động kiểm tra và cấu hình phiên bản. Theo quan điểm của người dùng, lợi ích là hiệu quả công việc được nhân lên và trải nghiệm người dùng được cải thiện của nhiều thiết bị hoạt động cùng lúc. Và họ chỉ phải quản lý một thiết bị. Công nghệ VSU cũng mang lại nhiều lợi ích dưới đây:
•Quản lý dễ dàng:Người quản trị có thể quản lý tập trung tất cả các thiết bị cùng một lúc. Không còn cần phải cấu hình và quản lý từng thiết bị chuyển mạch nữa.
•Kiểu đơn giản hóa:VSU được coi là một công tắc trong mạng. Bằng cách kết nối liên kết tổng hợp và các thiết bị mạng ngoại vi, giao thức MSTP là không cần thiết vì không có mạng vòng lặp Lớp 2. Tất cả các giao thức hoạt động như một công tắc.
•Chuyển đổi dự phòng trong mili giây:VSU và các thiết bị ngoại vi được kết nối thông qua liên kết tổng hợp. Khi xảy ra sự cố của bất kỳ thiết bị hoặc liên kết nào, việc chuyển đổi dự phòng sang liên kết thành viên khác chỉ mất 50 đến 200ms.
•Khả năng mở rộng đặc biệt:Mạng có thể hoán đổi nóng, bất kỳ thiết bị nào rời khỏi hoặc tham gia vào mạng ảo đều không gây ảnh hưởng gì đến các thiết bị khác.
Độ tin cậy cao
Dòng RG-S2900G-E V3 hỗ trợ các giao thức cây mở rộng 802.1d, 802.1w và 802.1s để đảm bảo hội tụ nhanh, cải thiện khả năng chịu lỗi, đảm bảo mạng chạy ổn định và cân bằng tải các liên kết, đồng thời cung cấp các liên kết dự phòng.
•Giao thức dự phòng bộ định tuyến ảo (VRRP):Đảm bảo hiệu quả tính ổn định của mạng.
•Giao thức phát hiện liên kết nhanh (RLDP):Phát hiện khả năng kết nối của các liên kết và xem liên kết sợi quang có bình thường từ cả hai đầu hay không, đồng thời hỗ trợ chức năng phát hiện vòng lặp dựa trên cổng để ngăn ngừa lỗi mạng do các vòng lặp tạo ra khi kết nối các thiết bị như hub với cổng.
•Ethernet Ring Protection Switching (ERPS) (G.8032):Triển khai chặn vòng lặp và khôi phục liên kết trên thiết bị chính. Các thiết bị khác báo cáo trực tiếp trạng thái liên kết đến thiết bị chính. Không cần phải đi qua các thiết bị dự phòng khác, thời gian chuyển đổi dự phòng của ngắt vòng lặp và khôi phục do đó nhanh hơn STP. Tốc độ chuyển đổi dự phòng liên kết của ERSP có thể hoàn thành trong vòng mili giây trong điều kiện lý tưởng.
•Giao thức bảo vệ đường truyền Ethernet nhanh (REUP):Khi Giao thức cây mở rộng (STP) bị vô hiệu hóa, Giao thức bảo vệ đường truyền Ethernet nhanh (REUP) có thể cung cấp dự phòng liên kết cơ bản thông qua chức năng bảo vệ đường truyền nhanh và cung cấp khả năng phục hồi lỗi ở cấp độ dưới một giây nhanh hơn STP.
Mạng được xác định bằng phần mềm (SDN)
Với kiến trúc phần cứng hoàn toàn mới và hệ điều hành mô-đun RGOS11.X mới nhất của Ruijie, Dòng sản phẩm RG-S2900G-E V3 hỗ trợ đầy đủ OpenFlow 1.3. kết hợp với bộ điều khiển SDN của Ruijie, tạo thành kiến trúc mạng Lớp 2 quy mô lớn một cách dễ dàng. Nâng cấp mượt mà toàn bộ mạng lên mạng SDN cũng được kích hoạt. Do đó, dòng sản phẩm chuyển mạch này đơn giản hóa đáng kể việc quản lý mạng và giảm thiểu tối đa việc tiết kiệm chi phí triển khai mạng.
Hiệu quả năng lượng
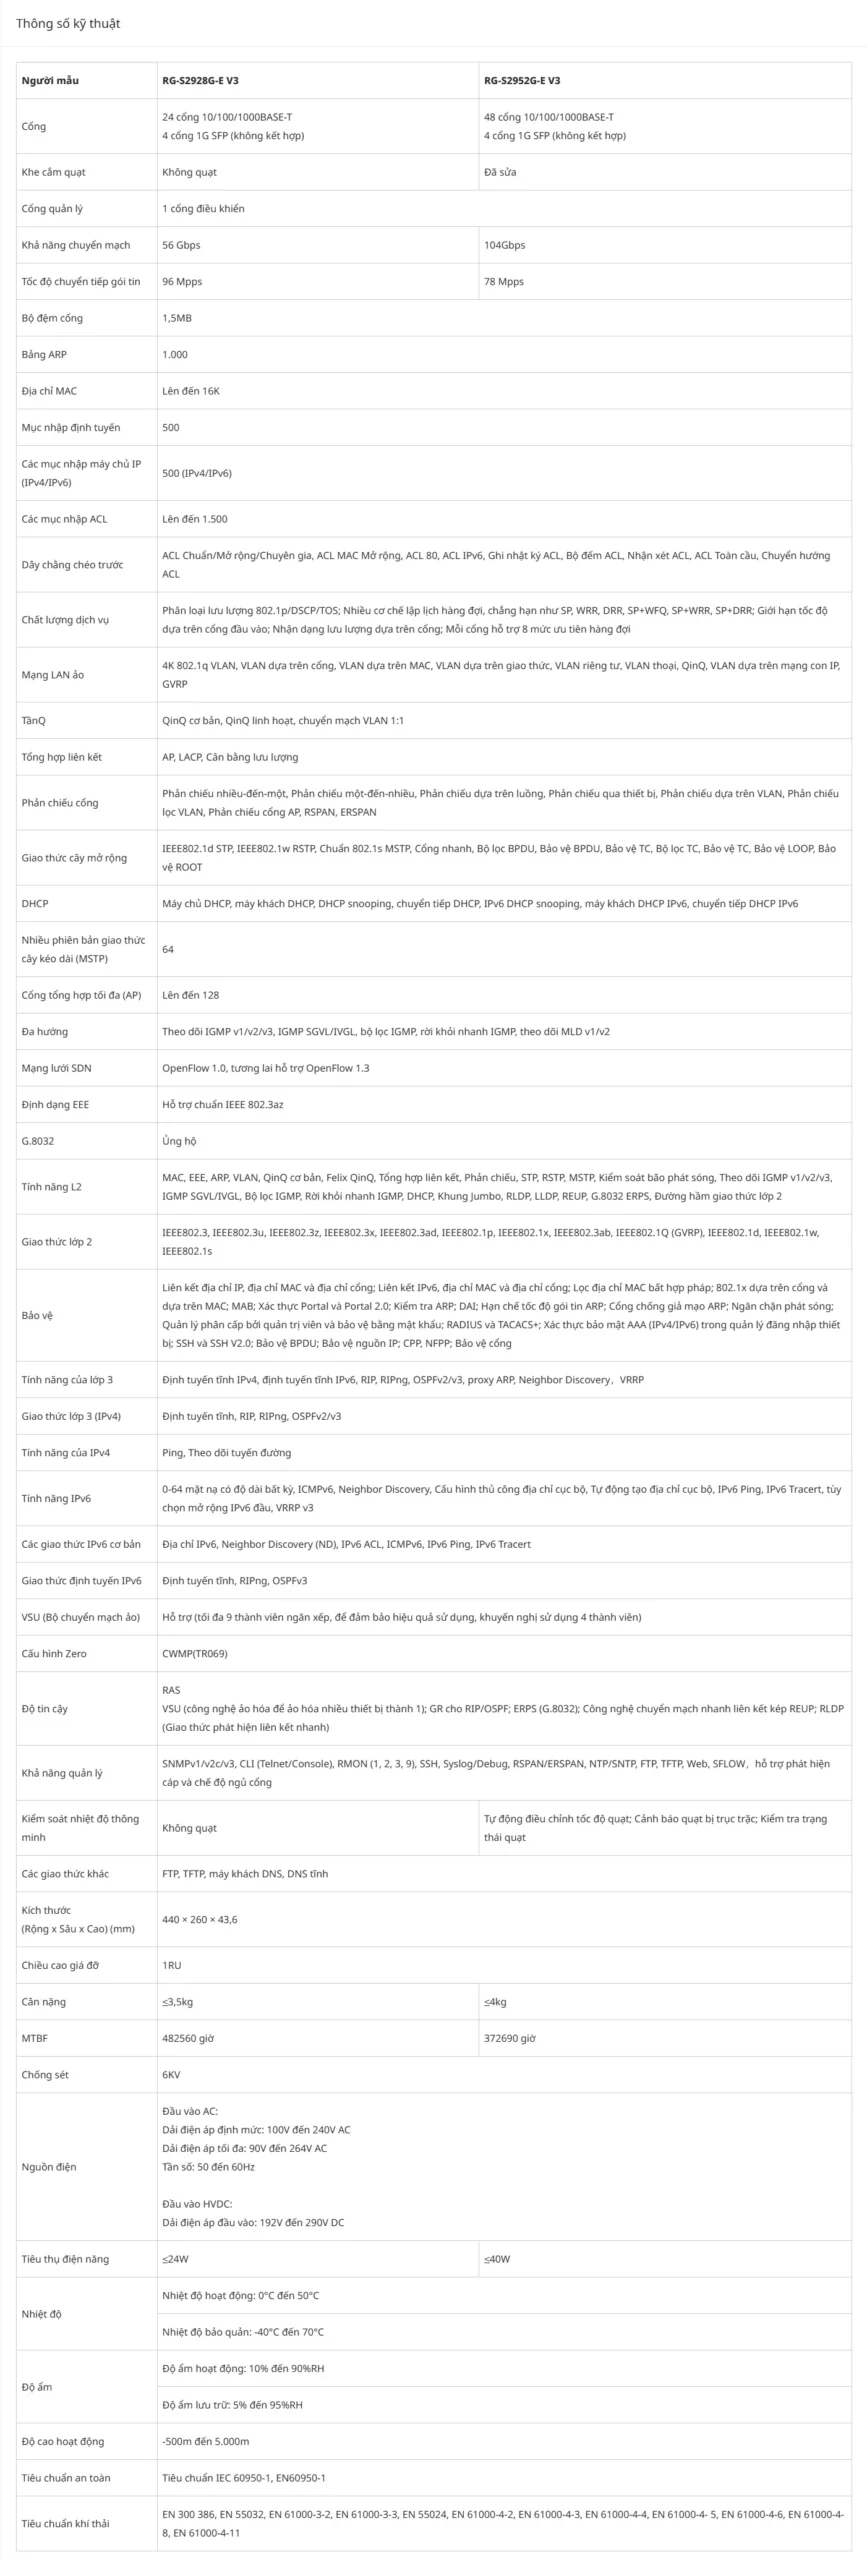
Dòng RG-S2900G-E V3 áp dụng kiến trúc phần cứng thế hệ tiếp theo với thiết kế mạch tiết kiệm năng lượng cao và lựa chọn linh kiện. Thiết bị đạt được mức giảm đáng kể về mức tiêu thụ năng lượng. Ngoài khả năng tiết kiệm năng lượng tối đa, Dòng RG-S2900G-E V3 còn giảm đáng kể ô nhiễm tiếng ồn. Tất cả các mẫu trong dòng đều triển khai quạt hướng trục tốc độ thay đổi, hỗ trợ điều chỉnh tốc độ thông minh dựa trên nhiệt độ môi trường hiện tại. Tất cả các tính năng cho phép các công tắc hoạt động trơn tru và đồng thời giảm mức tiêu thụ điện năng và ô nhiễm tiếng ồn.
Dòng RG-S2900G-E V3 cũng hỗ trợ chế độ tự động tắt nguồn. Khi một giao diện ngừng hoạt động trong một khoảng thời gian nhất định, hệ thống sẽ tự động tắt nguồn để tiết kiệm năng lượng hơn. Chế độ tiết kiệm năng lượng EEE là một tính năng nổi bật khác. Hệ thống sẽ tự động chuyển một cổng nhàn rỗi sang chế độ tiết kiệm năng lượng. Khi có một gói tin mới, hệ thống sẽ phát luồng lắng nghe đến cổng để tiếp tục dịch vụ.
Bảo trì mạng dễ dàng
Dòng RG-S2900G-E V3 hỗ trợ nhiều tính năng như SNMP V1/V2/V3, RMON, Syslog và sao lưu nhật ký và cấu hình bằng USB để chẩn đoán và bảo trì thường xuyên. Người quản trị có thể sử dụng nhiều phương pháp khác nhau để quản lý dễ dàng hơn, bao gồm CLI, quản lý web, Telnet, CWMP(TR069), v.v.
Dòng RG-S2900G-E V3 hỗ trợ đầy đủ RG-SNC (Smart Network Commander) là hệ thống quản lý mạng do Ruijie Networks ra mắt, được thiết kế riêng cho việc quản lý và cấu hình hiệu suất mạng. Với giao diện người dùng thân thiện với trình duyệt, SNC cung cấp một loạt các tính năng như hiển thị cấu trúc mạng, quản lý thiết bị, giám sát hiệu suất, quản lý cấu hình & phần mềm, báo động thời gian thực và quản lý nhật ký & báo cáo.
Thiết kế cho độ bền
Trong môi trường khí ăn mòn, độ ẩm cao, các sản phẩm điện tử sẽ bị ăn mòn nhanh hơn, độ tin cậy và tuổi thọ sẽ bị rút ngắn, Tuy nhiên, môi trường triển khai của công tắc truy cập là khác nhau, có thể thiếu điều chỉnh nhiệt độ và độ ẩm và gần nguồn ô nhiễm hoặc biển. Thông qua thiết kế để có độ bền, công tắc dòng RG-S29E V3 có thể hoạt động ổn định trong nhiều môi trường triển khai khác nhau.
Thiết kế không quạt: Nếu luồng không khí trên bề mặt sản phẩm điện tử quá nhanh, sẽ làm tăng mức độ ăn mòn khí của thiết bị và rút ngắn tuổi thọ của thiết bị. Đối với các sản phẩm công suất thấp, thiết kế không quạt là biện pháp chống ăn mòn hiệu quả nhất. RG-S2928G-E sử dụng thiết kế không quạt để giảm khí ăn mòn và bụi xâm nhập.
Đánh giá
Chưa có đánh giá nào.